白帽团队借助 Claude 入侵 OpenAI 内部环境
白帽团队称借助 Claude 利用漏洞进入 OpenAI 员工账户及内部 GitHub,OpenAI 已修复并支付 6500 美元赏金 。
币界网报道:
一支来自 Hacktron AI 的三人安全研究团队披露,他们在 2026 年 7 月借助 Anthropic 的 Claude 构造攻击链,进入 OpenAI 一名员工的 ChatGPT 账户,并进一步触及公司内部 GitHub 环境。OpenAI 随后确认事件,称漏洞已修复,未发现客户数据或模型权重泄露。
攻击在 72 小时内完成
研究人员称,整个过程从发现漏洞到进入内部代码库,用时不到 72 小时。团队还表示,他们曾在 OpenAI 内部代码库中创建 pull request,作为已进入相关环境的证明。
这次事件的起点,是 OpenAI 社区论坛所使用的第三方软件 Discourse。团队先在 7 月 23 日发现其图像处理系统存在漏洞,并围绕这一入口继续扩展攻击路径。
Claude 被用于构造利用代码
团队称,最初他们使用 Claude Opus 4.8 协助编写利用程序,但模型在绕过地址空间布局随机化这类安全机制时表现有限。随后,Anthropic 发布 Claude Opus 5,研究人员改用新模型,并称其在数小时内帮助生成可运行的 ARM64 利用代码。
在完成利用后,团队从论坛讨论服务器窃取了仍处于有效状态的认证令牌。借助这些凭证,他们得以访问 OpenAI 员工账户,并进一步进入私有 GitHub 仓库。
OpenAI 已收紧权限并修复漏洞
OpenAI 表示,公司已缩小社区登录令牌的权限范围,撤销受影响会话,并修复图像处理漏洞。Discourse 也已修补底层问题,并为图像处理流程增加额外防护。
OpenAI 同时称,没有客户数据或专有 AI 模型权重在此次事件中受影响。实施这次入侵的是参与白帽漏洞赏金计划的研究人员,而非以牟利为目的的攻击者。事件披露后,OpenAI 向该团队支付了 6500 美元赏金。
免责声明:本文内容来源于公开信息整理,仅供学习研究之用,不构成任何投资、法律等领域的建议和依据。据此操作,风险自担。
相关阅读
更多 区块链
派拉蒙与多州或于周末就并购WBD达成和解
派拉蒙与多州据称接近就收购华纳兄弟探索案达成和解,谈判条件涉及 CNN 内容监督和电影发行承诺 。
外媒:特朗普频繁交易股票引发伦理争议
外媒称,特朗普重返白宫后频繁交易证券,引发总统持股与利益冲突争议 。
香港前银行经理涉USDT贿赂获刑四年
香港前银行经理因收受 USDT 贿赂、核验伪造信用文件获刑四年,廉政公署正追查其他涉案人员 。
外媒:Meta AI代理Muse仍难接管日常事务
外媒体验称,Meta AI 代理 Muse 在简单事务上已有实用性,但处理支付、医疗和多应用任务时仍不稳定 。
加密行业一周披露融资1.8亿美元,Kaiko领跑
加密行业一周披露融资1.8025亿美元,Kaiko获1.1亿美元领跑,稳定币支付与链上信贷项目活跃 。
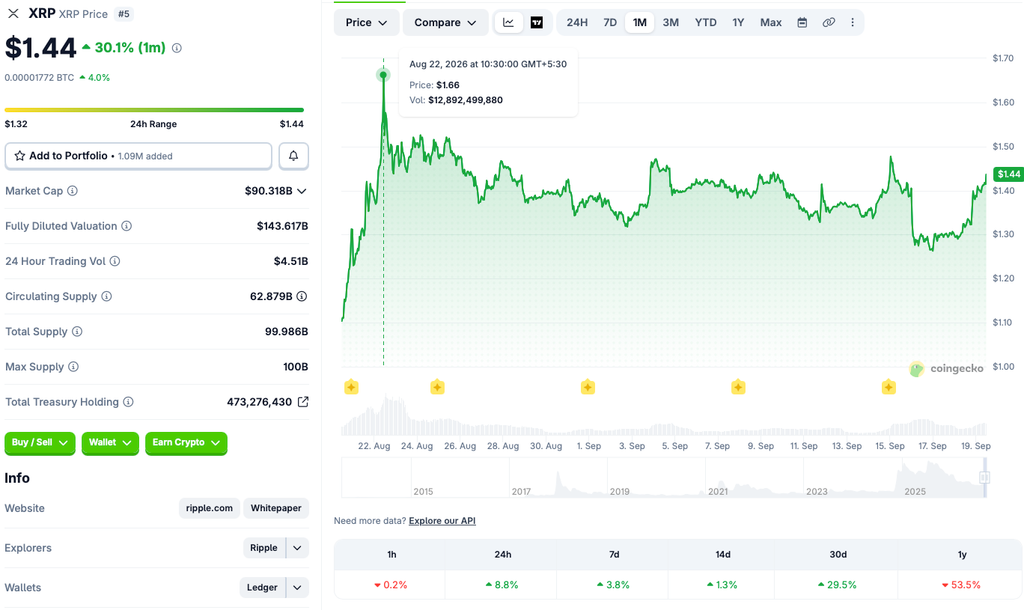
外媒:XRP单日涨近9%,市场关注能否重返2美元
XRP 24 小时涨 8.8%,外媒称市场回暖与流动性改善推动反弹,2 美元关口再受关注 。